Sécurisez l'IA que votre entreprise utilise déjà
Vos équipes utilisent l'IA au quotidien : copilotes, assistants conversationnels, agents et automatisations. ACE-NSI Cybersecurity vous donne la visibilité pour la voir, la gouvernance pour l'encadrer et les contrôles pour garder vos données sensibles là où elles doivent rester.
L'IA n'est plus une option. Sa sécurisation non plus.
La question n'est plus de savoir s'il faut adopter l'IA, mais comment le faire en toute sécurité, alors que les attaquants utilisent la même technologie contre vous.
Adopter l'IA en toute sécurité
Gagnez en productivité sans perdre la maîtrise de vos données, de vos obligations ni de votre réputation.
- Identifier et évaluer chaque outil, agent et intégration d'IA
- Classifier les données et fixer des limites avant tout déploiement
- Publier une charte d'utilisation de l'IA claire et applicable
- Aligner les contrôles sur ISO/IEC 42001 et l'AI Act
Se défendre contre les menaces dopées à l'IA
Les attaquants utilisent désormais l'IA pour industrialiser le phishing, l'usurpation d'identité et la reconnaissance. Vos défenses doivent suivre le rythme.
- Sensibilisation aux deepfakes et au phishing généré par IA
- Isolation du navigateur face aux contenus malveillants créés par IA
- Environnements leurres qui démasquent les attaquants automatisés
- Remédiation continue et validée des vulnérabilités
Les trois zones que nous examinons en priorité
Copilotes et IA de productivité
Des assistants comme Microsoft Copilot héritent de toutes les autorisations de l'utilisateur. Des années de partages excessifs deviennent instantanément consultables. Nous corrigeons les accès avant l'activation.
Agents IA et automatisation
Les agents, serveurs MCP et outils de workflow comme Power Automate, n8n ou Make déplacent des données et détiennent des identifiants. Nous analysons ce à quoi ils ont accès et ce qui pourrait mal tourner.
IA de développement et de création de contenu
Les assistants de code et générateurs de contenu peuvent divulguer du code source, des secrets et de la propriété intellectuelle. Nous encadrons les accès, les dépôts et les données sans ralentir vos développeurs.
Évaluer. Détecter. Gouverner.
Une démarche éprouvée qui vous fait passer de « nous ne savons pas ce qui est utilisé » à « nous pouvons prouver que tout est sous contrôle ».
Cartographier le paysage
Inventorier les outils et agents IA, retracer les flux de données et noter l'exposition selon l'impact métier.
- Rapport d'exposition IA
- Cartographie des flux de données
- Registre des risques priorisé
Activer la visibilité
Déployer une surveillance qui fait remonter en continu la nouvelle Shadow AI et les prompts à risque, pas une fois par an.
- Détection continue
- Alertes en temps réel
- Points d'analyse mensuels
Rendre les règles applicables
Traduire les principes en politiques, et les politiques en contrôles techniques appliqués automatiquement.
- Cadre de gouvernance de l'IA
- Registre des outils IA autorisés
- Procédures de réponse aux incidents
Chaque outil, agent et connexion IA dans une seule vue
Notre service managé de visibilité sur l'IA transforme la télémétrie brute en registre dynamique, en notes de risque et en indicateurs prêts pour la direction. Voici à quoi cela ressemble.
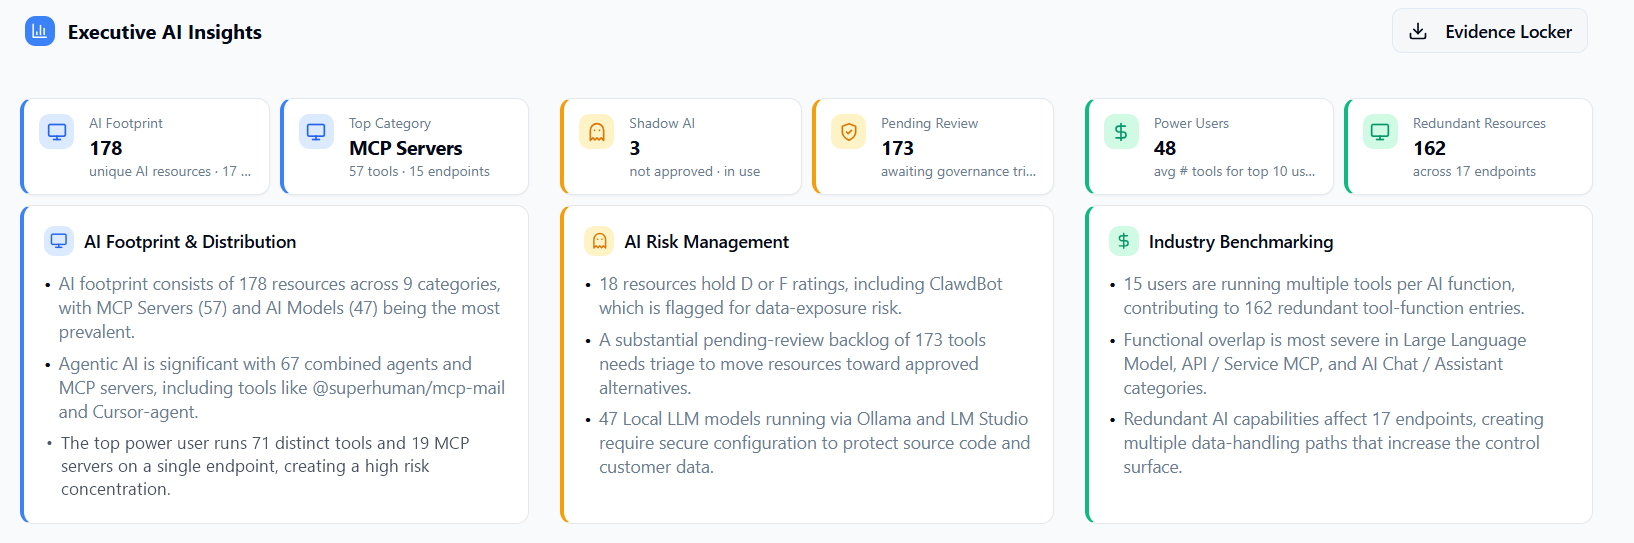
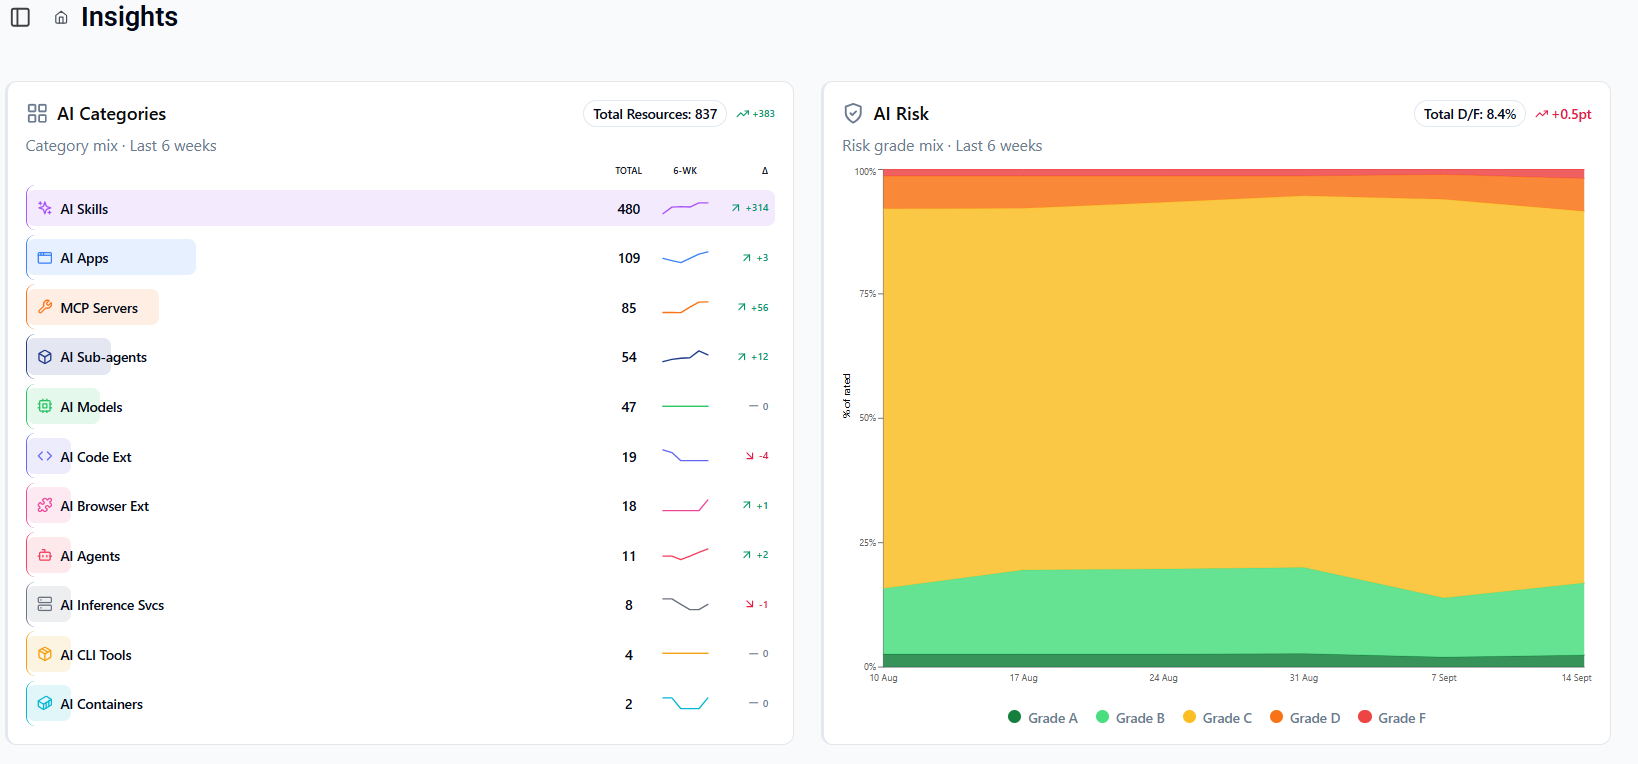
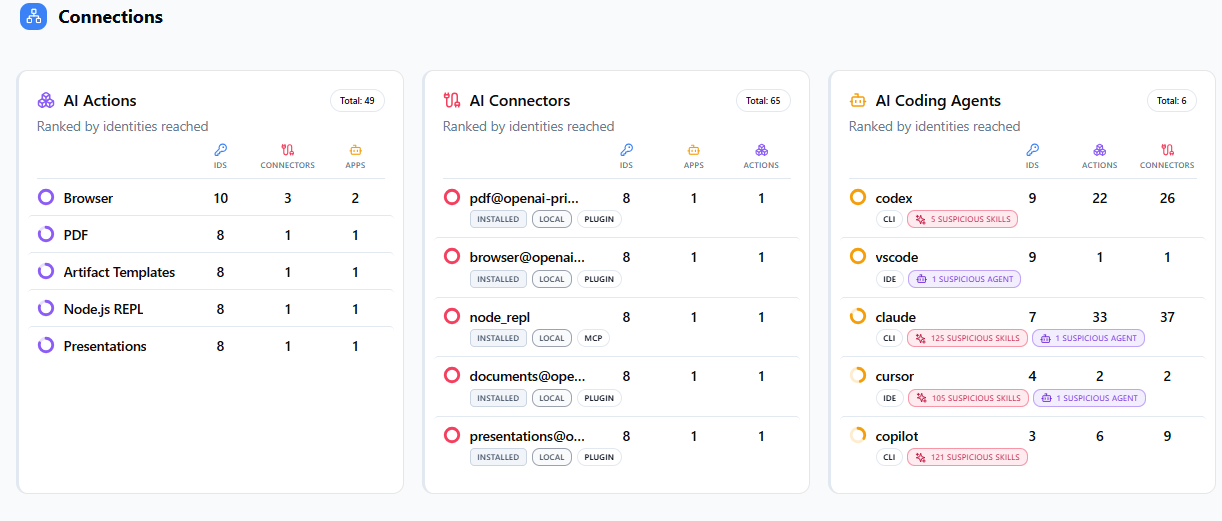
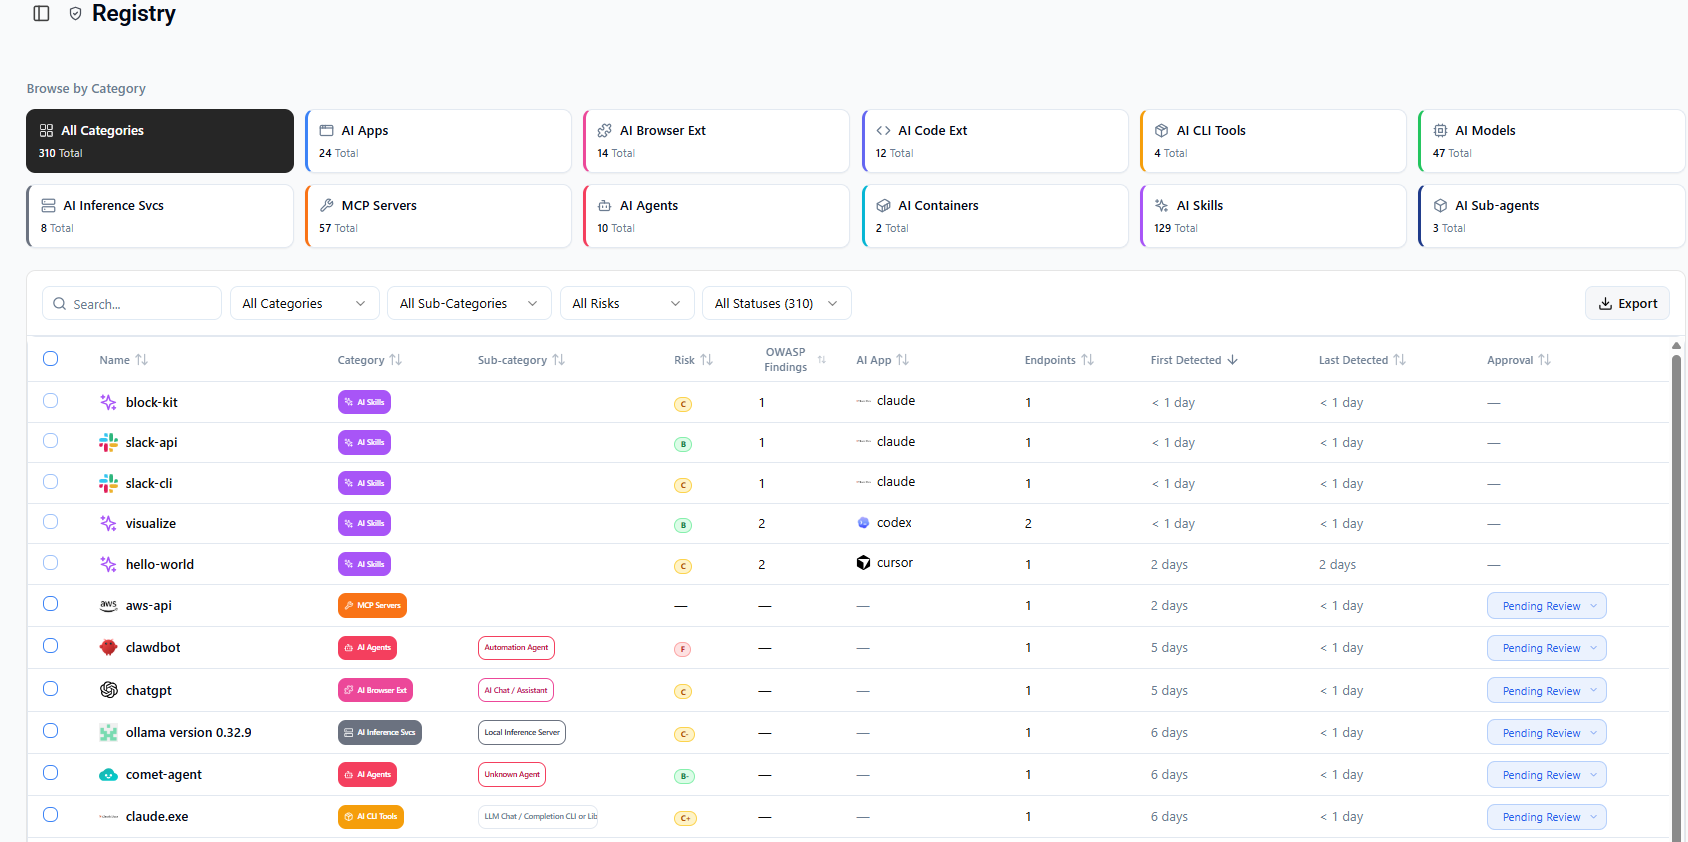
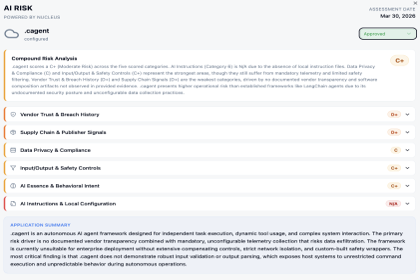
Données illustratives issues d'un environnement de démonstration. Interface de la plateforme en anglais.
Des risques réels, pas théoriques
Ces situations reviennent sans cesse lors de nos évaluations IA. La plupart des organisations en présentent au moins une.
Copilot expose des données que les utilisateurs ne devraient pas voir
Fichiers de paie, documents du conseil d'administration et dossiers clients exposés via des autorisations héritées.
Données confidentielles collées dans des IA publiques
Contrats, code et données personnelles partagés avec des outils gratuits via des comptes personnels.
Automatisations non protégées détenant des clés
Workflows contenant des identifiants stockés et des flux de données non contrôlés vers des services tiers.
Conseil et services managés pour chaque étape de maturité IA
Évaluation de la Shadow AI et de l'exposition
Une mission au périmètre défini qui recense les usages de l'IA, identifie l'exposition des données et livre une feuille de route de gouvernance.
Cadre de gouvernance de l'IA
Politiques, rôles, inventaire IA et contrôles sur tout le cycle de vie, conçus pour évoluer et vous préparer à la certification ISO/IEC 42001.
Analyse de risques et d'impact de l'IA
Modélisation des menaces pour les systèmes d'IA : confidentialité, dérive des modèles, biais, usages abusifs et résilience opérationnelle.
IA responsable et éthique
Des principes concrets d'équité, de transparence, de confidentialité et de responsabilité, intégrés aux politiques et à la conception plutôt que cantonnés à une présentation.
Préparation et déploiement sécurisé de l'IA
Classification des données, étiquettes de sensibilité, DLP et nettoyage des autorisations, plus revue d'architecture des copilotes, agents et workflows.
Contrôles IA managés
Nous déployons et opérons pour vous les meilleures technologies de sécurité de l'IA : détection, protection des données au niveau des prompts et navigation sécurisée.
Alignés sur les normes reconnues par les régulateurs et les auditeurs
Chaque recommandation est rattachée à un référentiel reconnu, pour une gouvernance qui résiste à l'examen de vos clients, auditeurs et régulateurs.
Vérifier. Isoler. Activer.
Vous déployez une nouvelle capacité d'IA ? Suivez les trois mêmes étapes à chaque fois.
Évaluer avant d'acheter
Évaluez les fournisseurs selon des critères de sécurité, de confidentialité, de conservation des données et de conformité avant toute inscription.
Fixer les limites d'abord
Configurez autorisations, étiquettes et contrôles de prévention des fuites pour que l'IA n'accède qu'à ce qu'elle doit.
Déployer en confiance
Formez les équipes aux bons usages, suivez l'adoption et ajustez les règles à mesure que les usages se développent.
Nous appliquons ce que nous recommandons
Nos clients nous confient des informations sensibles. Notre propre usage de l'IA respecte les mêmes exigences que celles que nous leur fixons.
- Les données clients ne servent jamais à entraîner des modèles d'IA
- Des outils respectueux de la vie privée, avec traitement local si nécessaire
- Un usage interne de l'IA encadré par notre propre politique publiée
- Des outils choisis selon chaque cas d'usage, jamais de solution unique
Les questions que l'on nous pose souvent
Vous ne trouvez pas la vôtre ? Posez-la à un consultant.
Qu'est-ce que la Shadow AI ?
La Shadow AI (ou « IA fantôme ») désigne tout outil, fonctionnalité ou agent d'IA utilisé dans votre organisation sans validation ni supervision formelle, des assistants gratuits utilisés via des comptes personnels aux fonctions d'IA activées discrètement dans vos applications SaaS existantes.
Peut-on faire appel à vous pour la gouvernance de l'IA sans services managés ?
Oui. Nos prestations de conseil sont indépendantes. De nombreux clients commencent par une évaluation ou un cadre de gouvernance, puis ajoutent des contrôles managés par la suite si nécessaire.
Microsoft Copilot peut-il être utilisé avec des données sensibles ?
Oui, une fois les autorisations, les étiquettes de sensibilité et les contrôles de prévention des fuites de données en place. Copilot respecte les droits d'accès existants : le vrai risque vient donc des partages excessifs accumulés. Nous les corrigeons avant le déploiement.
Quel est l'impact de l'AI Act européen pour nous ?
Si vous développez, déployez ou distribuez des systèmes d'IA dans l'Union européenne, vous avez probablement des obligations qui entrent progressivement en application au cours des prochaines années. Nous vous aidons à classer vos systèmes d'IA par niveau de risque et à mettre en place des contrôles proportionnés.
Accompagnez-vous la certification ISO/IEC 42001 ?
Oui. Nous réalisons l'analyse d'écarts, construisons le système de management de l'IA, préparons les preuves et vous accompagnons jusqu'à l'audit de certification.
Dans quels délais pouvons-nous démarrer ?
Un premier échange peut généralement être organisé en quelques jours. Nos évaluations ont un périmètre défini : vous savez exactement ce que vous recevrez, et quand.
Échangez avec un consultant en sécurité de l'IA
Un échange de 20 minutes pour comprendre où vous en êtes dans votre démarche IA et quelles sont les prochaines étapes.